一封看似尋常的更改收款帳戶郵件,竟讓一家新加坡大宗商品交易公司於2026年4月誤將660萬美元匯入詐騙帳戶;所幸警方後續透過跨國合作成功追回款項。詐騙集團利用與真實供應商極度相似的假網域,僅將原網域名稱中的兩個字母對調,冒充供應商通知變更收款帳戶。直到真正的供應商表示從未更改銀行帳戶資訊,企業才驚覺落入商務電子郵件詐騙(BEC)的陷阱。
財團法人台灣網路資訊中心(TWNIC)董事暨執行長余若凡
(上圖)分析,這類重大資安事件發生後,企業除了辨明真偽,能否迅速還原付款要求從何而來、經過哪些確認以及由誰核准執行,直接關係到能否配合調查並順利攔截金流。當查驗結果能與登記資料及操作紀錄相互對照,數位信任才有可以追溯的脈絡。
網域管理盲點:委外管理成「委外持有」?
余若凡強調,網域是企業在數位時代最重要的網路識別,其註冊與管理關係必須清清楚楚。一個網站的背後,往往交織著企業內部團隊、網頁設計公司、主機代管商及郵件服務商等多方角色。企業首要之務是精確掌握官方網域登記在誰名下,以及日常管理權限的歸屬。
外界可透過TWNIC提供的WHOIS查詢服務,作為查閱「.tw」及「.台灣」公開註冊資料的入口。然而,企業在實務上常見一項嚴重的管理盲點,即是將委外管理演變成「委外持有」。余若凡明言,核心網域的登記、續用權與帳號控制必須牢牢掌握在組織內部;若任由外部廠商把持,一旦面臨廠商更換或人員離職,原本例行的交接極可能演變成網站與郵件服務中斷的重大危機。
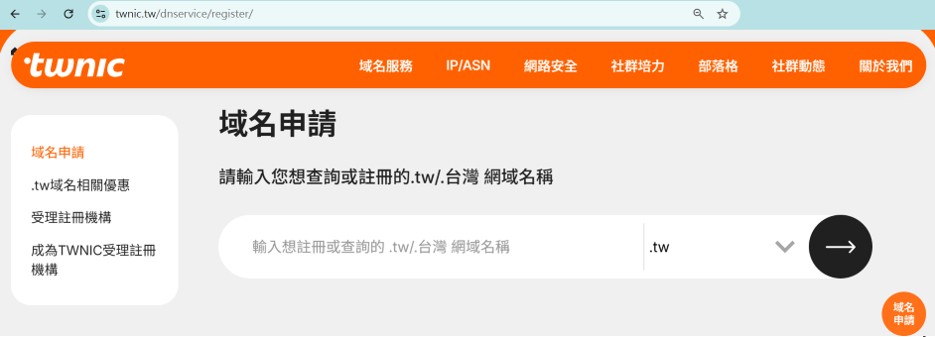 TWNIC Whois 查詢頁面 https://twnic.tw/dnservice/register/
為落實「可追溯」的治理目標,企業應建立詳盡的網域清冊,記錄註冊帳號、受理註冊機構、域名到期日及管理域名窗口,並在每次續約或交接時確實更新。不過,光是知道目前由誰管理並不足夠,網域轉移、網站地址設定調整或管理權限更動等關鍵操作,都必須如同維修履歷般,完整留下申請人、執行帳號、變更時間及核准依據,讓企業在異常發生時能迅速還原服務變更的每個環節。
在防範郵件詐騙方面,郵件同樣需要保留可供比對的數位線索。遇到可疑的付款指示,企業資訊單位應妥善保存原始郵件及完整的傳送標頭,再與DMARC回報的寄件來源與驗證結果交叉比對,以利及早發現網域是否遭人冒用。余若凡認為,企業平時落實資料整理與紀錄保存的價值,就在於進行內部調查或處理、通報警方或資安單位時,能及時提供可核對的關鍵線索。
帳號管理是「可追溯」基本環節
當然,可追溯的前提建立在紀錄的可信度之上。若企業內部多人共用同一個帳號,事後將難以分辨實際操作者;若系統紀錄可被任意改寫,還原事件的公信力也會大打折扣。企業必須採用可區分使用者的獨立帳號,並嚴格限制紀錄存取權限。對網域這類重要數位資產而言,管理帳號的控管尤其重要。
2024 年 Squarespace 發生網域劫持事件,部分網域管理帳號遭入侵,攻擊者進而未經授權變更網域設定與 DNS 紀錄。Squarespace 後續調查指出,事件涉及 OAuth 登入機制的弱點,並於事件後強化身分驗證及異常偵測機制。此事件凸顯,企業對於可接觸敏感資料的帳號,應避免多人共用,採用可區分實際使用者的獨立帳號,並依職務需求限制資料存取權限及完整保留操作紀錄,才能在發生異常時追查實際操作者與存取行為。
當登記關係與重要操作都能留下清晰、可還原的軌跡,企業在面臨危機時才能把事實說清楚。余若凡強調,有了紀錄還不夠,當異常發生時該由誰來扛起決策與善後的重擔?這就必須將數位信任進一步推升至「可問責」的治理層次。